Dominio de la administración y optimización del rendimiento de Splunk
Dominio de la administración y optimización de Splunk
Así estudias: curso autodidacta
- Autodidacta y 100% en línea: contenido disponible 24/7.
- Avanzas a tu ritmo: la plataforma guarda tu progreso.
- Sin tutor ni clases en vivo: el curso está diseñado para estudiarse por tu cuenta.
- Te evalúas con actividades automáticas, sin entregas a un tutor.
Lo que serás capaz de hacer
Esta Especialización equipa a los alumnos con habilidades avanzadas para configurar, gestionar y optimizar entornos Splunk para operaciones a escala empresarial. A través de la formación práctica, los alumnos dominarán las configuraciones de despliegue distribuido, indexación de datos, supervisión y ajuste del rendimiento. Explorarán la arquitectura de Splunk, la gestión de reenviadores, la agrupación en clústeres y las herramientas de diagnóstico para garantizar la velocidad, la escalabilidad y la integridad de los datos. Diseñado para administradores de TI, ingenieros DevOps y especialistas en datos, este programa construye la experiencia necesaria para implementar y mantener entornos Splunk de alto rendimiento en infraestructuras del mundo real.
- Configurar, implementar y gestionar los componentes de Splunk en entornos distribuidos.
- Supervisar y optimizar la ingesta de datos, la indexación y el rendimiento de las búsquedas para su uso en el ámbito empresarial.
- Aplicar técnicas de diagnóstico, agrupación en clústeres y control de acceso para garantizar un funcionamiento seguro y de alto rendimiento de Splunk.
Temario
UNIDAD 1 - Arquitectura y componentes CORE de Splunk · 15 leccionesAdministración de Splunk: Configurar y optimizar datos - UNIDAD 1 - Arquitectura y componentes CORE de Splunk
Administración de Splunk: Configurar y optimizar datos - UNIDAD 1 - Arquitectura y componentes CORE de Splunk
- Introducción a Splunk Component
- Componentes de cabezal de búsqueda y reenviador en Splunk
- Servidor de implantación y maestro de licencias
- Visión general de los componentes de Splunk
- Requisitos de hardware para Splunk
- Requisitos de hardware para Splunk (continuación)
- Estructura del directorio Splunk
- Más información sobre la estructura de directorios de Splunk
- Hardware y estructura de directorios
- Archivo de configuración de Splunk
- Configuración de los puntales y del espejo de popa
- Conceptos básicos sobre los archivos de configuración
- Entendiendo la Arquitectura CORE de Splunk: Conectando Componentes para un Flujo de Datos Eficiente
- Arquitectura y componentes CORE de Splunk
- Prepare a New Splunk Enterprise Environment for Deployment
UNIDAD 2 - Acceso e implementación de Splunk · 12 leccionesAdministración de Splunk: Configurar y optimizar datos - UNIDAD 2 - Acceso e implementación de Splunk
Administración de Splunk: Configurar y optimizar datos - UNIDAD 2 - Acceso e implementación de Splunk
- Visión general de los controles de acceso de Splunk
- Ejemplo de control de acceso en Splunk
- Controles de acceso
- Entorno distribuido de Splunk
- Ejemplo de búsqueda de pares en Splunk
- Implementación de instancia única en Splunk
- Implementación de múltiples instancias en Splunk
- Implementaciones distribuidas e instanciadas
- Permisos del sistema operativo en Splunk
- Proceso Splunk D y puerto Splunk
- Permisos y procesos
- Acceso e implementación de Splunk
UNIDAD 3 - Concesión de licencias y explotación de oleoductos · 8 leccionesAdministración de Splunk: Configurar y optimizar datos - UNIDAD 3 - Concesión de licencias y explotación de oleoductos
Administración de Splunk: Configurar y optimizar datos - UNIDAD 3 - Concesión de licencias y explotación de oleoductos
- Splunk Pipeline y sus segmentos
- Licencias de Splunk
- Conceptos básicos de Splunk Pipeline
- Más información sobre las licencias de Splunk
- Licencia y advertencia en Splunk
- Continúa la sección sobre licencias y advertencias en Splunk
- Gestión de licencias
- Concesión de licencias y explotación de oleoductos
UNIDAD 4 - Conceptos básicos sobre índices · 13 leccionesAdministración de Splunk: Configurar y optimizar datos - UNIDAD 4 - Conceptos básicos sobre índices
Administración de Splunk: Configurar y optimizar datos - UNIDAD 4 - Conceptos básicos sobre índices
- Índices de Splunk
- Índices predeterminados en Splunk
- Los índices predeterminados en Splunk (continuación)
- Resumen del índice
- Índice de datos web en Splunk
- Índice de seguridad en Splunk
- El índice de seguridad en Splunk Continues
- Índices de Especialización
- Compartimentos de índice de Splunk
- Compartimentos de índice «Hot» de Splunk
- Compartimentos de índice «Warm» de Splunk
- Estructura del cubo
- Conceptos básicos sobre índices
UNIDAD 5 - Directorios de configuración y fusión · 20 leccionesAdministración de Splunk: Configurar y optimizar datos - UNIDAD 5 - Directorios de configuración y fusión
Administración de Splunk: Configurar y optimizar datos - UNIDAD 5 - Directorios de configuración y fusión
- Archivos de configuración de Splunk
- Ejemplo de archivos de configuración de Splunk
- Directorios de configuración de Splunk
- Descripción general del directorio de configuración
- Diagrama de flujo de los directorios de configuración
- Continúa el diagrama de flujo de los directorios de configuración
- Diagramas de flujo de directorios
- Tiempo de indexación de Splunk
- Tiempo de búsqueda en Splunk
- Fusión de archivos de configuración de Splunk sin conflictos
- No hay conflictos Splunk Config Archivo Merge Diagrama de flujo
- Splunk Config Archivo Combinar Conflictos
- Continúan los conflictos al fusionar archivos de configuración de Splunk
- Ejemplo de conflictos de fusión
- Comando Splunk Btool
- Ejemplo del comando «Splunk» de Btool
- Cambios en la configuración del comando Btool
- Fusión de archivos y resolución de conflictos
- Directorios de configuración y fusión
- Configure and Optimize an Enterprise Splunk Administration Environment
UNIDAD 6 - Configuración del servidor de despliegue y del cliente · 21 leccionesAdministración de Splunk: Monitorización y Optimización de Datos - UNIDAD 6 - Configuración del servidor de despliegue y del cliente
Administración de Splunk: Monitorización y Optimización de Datos - UNIDAD 6 - Configuración del servidor de despliegue y del cliente
- Configuración de las entradas del Transmisor
- Supervisión y gestión de la expedición
- Tabla de activos del transportista
- Gestión de Splunk Forwarder
- Compresión de la fuente de datos
- Conexión a través de Data Manager
- Componentes del servidor de implementación
- Crear una carpeta en Linux
- Configuración del servidor de implantación
- Descripción general del servidor de implementación
- Gestión de transportistas
- Creación de una aplicación de implementación
- Configuración de la aplicación de implementación
- Resumen del proceso
- Definición de la clase de usuario
- Configuración como cliente de implementación
- Servidor de implementación de Splunk
- Servidor de implantación de aplicaciones
- Automatización de la configuración del Forwarder con el Splunk Deployment Server
- Configuración del servidor de despliegue y del cliente
- Deploy and Manage Splunk Forwarders from a Centralized Deployment Server
UNIDAD 7 - Ingesta y análisis de datos · 16 leccionesAdministración de Splunk: Monitorización y Optimización de Datos - UNIDAD 7 - Ingesta y análisis de datos
Administración de Splunk: Monitorización y Optimización de Datos - UNIDAD 7 - Ingesta y análisis de datos
- Importación de datos a Splunk
- Fase de análisis sintáctico
- Fase de indexación
- Ajustes de configuración diferentes
- Fuente de los campos de metadatos
- Diferencia entre el análisis sintáctico y la indexación
- Introducción y análisis de datos
- Funciones de análisis sintáctico e indexación
- Proceso de indexación de Splunk
- Funciones de análisis sintáctico e indexación
- Cómo funciona el monitor
- Selección de los puntos de control
- Configuración del tipo de fuente
- Descripción del campo del equipo local
- Control básico
- Ingesta y análisis de datos
UNIDAD 8 - Control y gestión de los insumos · 20 leccionesAdministración de Splunk: Monitorización y Optimización de Datos - UNIDAD 8 - Control y gestión de los insumos
Administración de Splunk: Monitorización y Optimización de Datos - UNIDAD 8 - Control y gestión de los insumos
- Opción a plazo
- Consola de control
- Entradas del monitor
- Archivos de registro de varias líneas
- Configuración de entrada
- Supervisión de entradas
- Consola de supervisión y entradas
- Configuraciones con el campo «Host»
- Directorio de seguimiento
- Archivos y directorios
- Línea de monitorización para el archivo fuente
- Segmentos de comodines
- Archivos de registro de Dot
- Supervisión de archivos y directorios
- Opciones avanzadas para el archivo de entrada
- Prioridad de la lista negra
- Configuración de entrada
- Anular el campo «Host»
- Opciones avanzadas de entrada
- Control y gestión de los insumos
UNIDAD 9 - Reenvío, colas y alimentación de datos · 24 leccionesAdministración de Splunk: Monitorización y Optimización de Datos - UNIDAD 9 - Reenvío, colas y alimentación de datos
Administración de Splunk: Monitorización y Optimización de Datos - UNIDAD 9 - Reenvío, colas y alimentación de datos
- Introducción de nuevos datos
- Configuración del reenvío de datos
- Ventajas e inconvenientes de los feeds de datos
- Indexador de envíos y recepciones
- Método DNS y nombre DNS
- Reenvío de datos y colas
- Configuración del índice
- Contexto de la aplicación
- Pantalla de comprobación del estado del sistema
- Configuración de la supervisión del reenviador
- Opción de confirmación del indexador
- Compresión del flujo de datos
- Agradecimiento al indexador
- Navegación en función del tamaño de la cola
- Colas de red
- Cola de salida de reenvío
- Configuración y supervisión de índices
- Fuente de datos
- Equilibrio automático de la carga
- Configuración del equilibrio de carga automático
- Diferencia en la cola
- Cola persistente
- Colas persistentes y fuente de datos
- Reenvío, colas y alimentación de datos
UNIDAD 10 - Entradas con script y Windows · 19 leccionesAdministración de Splunk: Monitorización y Optimización de Datos - UNIDAD 10 - Entradas con script y Windows
Administración de Splunk: Monitorización y Optimización de Datos - UNIDAD 10 - Entradas con script y Windows
- Entradas programadas
- Creación de un script
- Procesamiento de entradas de scripts
- Planificación según las necesidades
- Datos de entrada
- Configuración de entradas mediante scripts
- Scripts en directorios
- Entradas programadas
- Entradas de Windows y entradas sin agente
- Datos específicos de Windows
- Tipos de entradas específicas de Windows
- Configuración del contexto de la aplicación
- Monitor de rendimiento local
- Ajustes en los archivos de entrada
- Supervisión del registro de sucesos
- Entradas de PowerShell
- Entradas de Windows
- Entradas con script y Windows
- Centralized Forwarder Management Using a Splunk Deployment Server
UNIDAD 11 - Entradas HTTP y transformaciones de datos · 23 leccionesAdministración y ajuste del rendimiento de Splunk - UNIDAD 11 - Entradas HTTP y transformaciones de datos
Administración y ajuste del rendimiento de Splunk - UNIDAD 11 - Entradas HTTP y transformaciones de datos
- Entradas Splunk sin agente
- Recolector de eventos HTTP
- Especificación de metadatos
- Ajustes de precisión de las entradas
- Props Dot Conf
- Modificaciones de datos en «Props»
- Recopilador de eventos HTTP y metadatos
- Creación de la entrada del monitor
- Fase de análisis y vista previa de los datos
- Límites del evento
- Tipo de fuente de una sola línea
- Configuración de la zona horaria
- Eventos multilínea
- Vista previa y análisis de datos
- Sello de fecha y hora
- Continúa el registro de fecha y hora
- Pantalla de vista previa de datos
- Campo Marca de tiempo
- Método de clasificación
- Hora y categoría de la prueba
- Configuración y validación de las fuentes de datos de Splunk para un procesamiento preciso de eventos
- Entradas HTTP y transformaciones de datos
- Preparar y validar una nueva fuente de datos para Splunk
UNIDAD 12 - Expresiones regulares y manipulación de datos · 10 leccionesAdministración y ajuste del rendimiento de Splunk - UNIDAD 12 - Expresiones regulares y manipulación de datos
Administración y ajuste del rendimiento de Splunk - UNIDAD 12 - Expresiones regulares y manipulación de datos
- Manipulación de datos brutos
- Utilización de la Regex
- Transformación basada en eventos
- Archivo de registro para expresiones regulares
- Comprender las expresiones regulares
- Expresiones regulares y transformación de eventos
- Indexación del archivo de registro
- Configuración del nombre de host
- Indexación y configuración del host
- Expresiones regulares y manipulación de datos
UNIDAD 13 - Búsquedas, seguridad y acceso · 8 leccionesAdministración y ajuste del rendimiento de Splunk - UNIDAD 13 - Búsquedas, seguridad y acceso
Administración y ajuste del rendimiento de Splunk - UNIDAD 13 - Búsquedas, seguridad y acceso
- Búsquedas basadas en KV
- Tipos de búsquedas
- Mitigación de los posibles riesgos relacionados con el acceso a los datos
- Búsqueda y seguridad de los datos
- Las capacidades disponibles en Splunk
- Restricción de usuarios no autorizados en Splunk
- Control de acceso y capacidades
- Búsquedas, seguridad y acceso
UNIDAD 14 - Búsqueda distribuida y arquitectura · 13 leccionesAdministración y ajuste del rendimiento de Splunk - UNIDAD 14 - Búsqueda distribuida y arquitectura
Administración y ajuste del rendimiento de Splunk - UNIDAD 14 - Búsqueda distribuida y arquitectura
- Aprender sobre la búsqueda distribuida
- Comprender la arquitectura distribuida
- Arquitectura autónoma y distribuida
- Configuración de la búsqueda distribuida
- Diferencias entre índices agrupados y no agrupados
- Fundamentos de la búsqueda distribuida
- Autenticación de búsqueda distribuida
- Buenas prácticas en el uso de la búsqueda distribuida
- Autenticación distribuida y buenas prácticas
- Comprender los cabezales de búsqueda dedicados
- Determinación del clúster de cabezales de búsqueda
- Grupo de cabezas de búsqueda
- Búsqueda distribuida y arquitectura
UNIDAD 15 - Optimización del rendimiento y diagnóstico · 27 leccionesAdministración y ajuste del rendimiento de Splunk - UNIDAD 15 - Optimización del rendimiento y diagnóstico
Administración y ajuste del rendimiento de Splunk - UNIDAD 15 - Optimización del rendimiento y diagnóstico
- Ajuste del rendimiento en Splunk
- Canales de datos de Splunk
- Configuración de la paralelización del índice
- Optimización del almacenamiento de índices
- Continúa la optimización del almacenamiento de índices
- Concepto de rendimiento de la búsqueda
- Informes diseñados en Splunk
- Ventana de programación en el rendimiento de la búsqueda
- Ajuste del rendimiento
- Gestión de las ofertas de empleo
- Tiempo de ejecución para buscar la consulta
- Evaluación de la opción guardada
- Uso de la paralelización de búsqueda
- Búsqueda de empleos y paralelización
- Aprender la búsqueda en tiempo real
- El aprendizaje de la búsqueda en tiempo real continúa
- Niveles de registro en Splunk
- Tipos de niveles de registro de Splunk
- Modificación del nivel de Splunk
- Funciones de los procesos de indexación
- Ejecución del comando «splunk diag»
- Más información sobre Splunk Diag
- Implantación de Splunk a gran escala
- Continúa la implantación de Splunk a gran escala
- Búsqueda y diagnóstico en tiempo real
- Optimización del rendimiento y diagnóstico
- Configurar y optimizar una implementación empresarial de Splunk
Certificado con validez SEP: lo emite la SEP, no solo una plataforma
Al demostrar la competencia recibes un certificado emitido por la Secretaría de Educación Pública a través del Gobierno del Estado de México: un documento oficial que puedes presentar con confianza ante cualquier empleador o institución.
Tu certificado con INEC
- Lo emite la Secretaría de Educación Pública (SEP), a través del Gobierno del Estado de México
- Documento oficial con folio verificable en línea
- Lo otorga la Universidad Tecnológica Fidel Velázquez
Otras plataformas en línea
- Constancia privada emitida por la misma plataforma
- Solo acredita horas cursadas o asistencia
- Sin respaldo de una autoridad educativa
Tu itinerario, de la inscripción al certificado
- 1
Inscripción con pago único
Pagas $4,990 MXN una sola vez y entras de inmediato al curso.
- 2
Estudias a tu ritmo
15 unidades con videos, lecturas y actividades, disponibles 24/7 durante 12 meses.
- 3
Cuestionarios por unidad
55 cuestionarios para comprobar lo aprendido.
- 4
Certificado
Emitido por la SEP a través del Gobierno del Estado de México, con folio verificable.
Un certificado oficial de la SEP
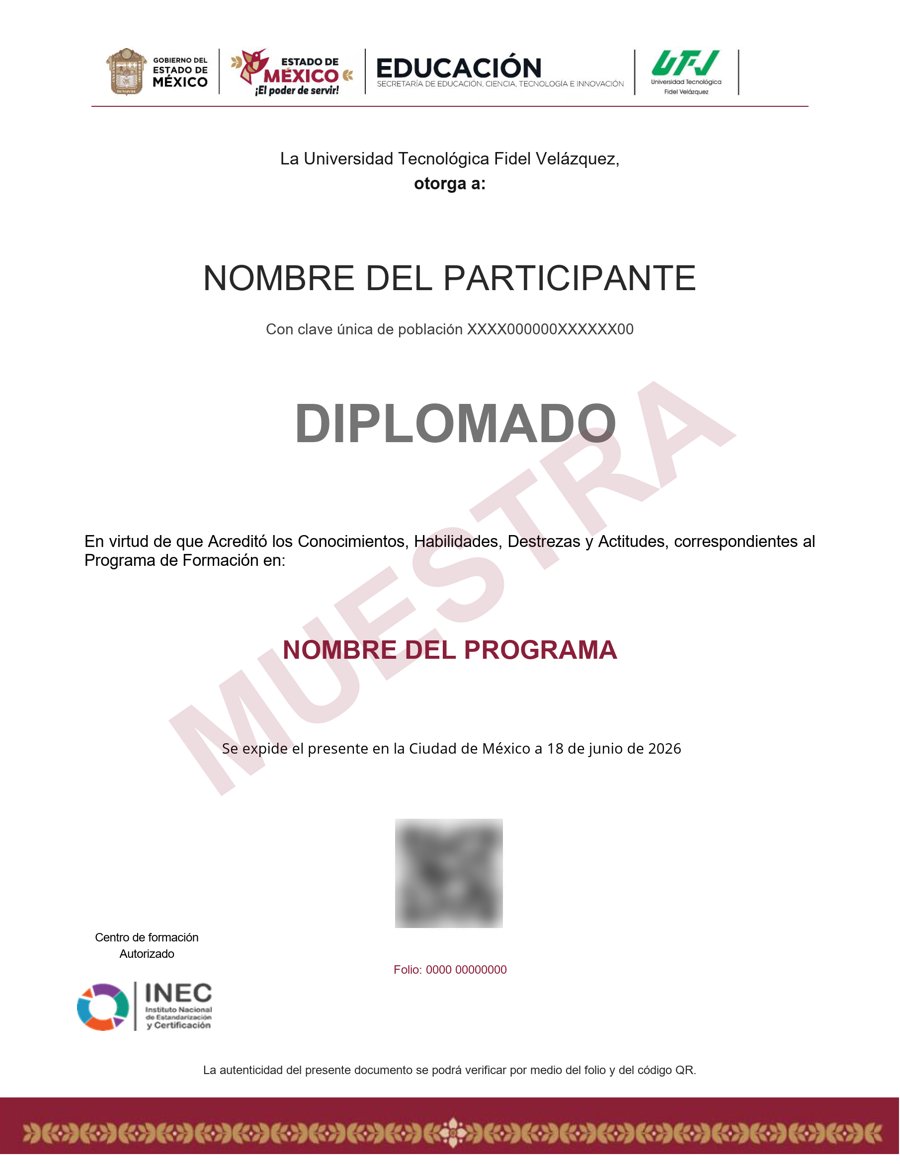
Muestra · verificable por folio y QR
- Certificado SEP incluido (sin costo). Emitido por la Secretaría de Educación Pública (SEP), a través del Gobierno del Estado de México. No es una constancia privada: es un documento oficial, y ese respaldo marca la diferencia frente a otras plataformas en línea.
- Contenido impartido por EDUCBA.
- Folio y QR verificables para compartirlo con quien te contrate.
Empieza hoy, a tu ritmo
Un solo pago y acceso inmediato al curso completo durante 12 meses.
- 15 unidades · 249 lecciones · 144 h
- 12 meses de acceso
- 55 cuestionarios de evaluación
- Certificado SEP incluido (sin costo), emitido por la SEP (Gob. del Estado de México) con folio verificable
Sobre tu inscripción
¿Cómo es el pago?
Un solo pago de $4,990 MXN. No hay mensualidades ni cargos recurrentes.
¿Cuánto tiempo tengo acceso?
12 meses desde tu inscripción, 24/7, para avanzar a tu ritmo.
¿Quién imparte el contenido?
El curso es impartido por EDUCBA; INEC gestiona tu inscripción, evaluación y certificado.
¿Qué pasa cuando vence mi acceso?
Puedes renovar tu cuenta tú mismo desde la plataforma, sin trámites ni esperas.
¿El curso tiene validez SEP?
Sí, incluido sin costo. Al completar el curso recibes un certificado emitido por la SEP a través del Gobierno del Estado de México, con folio verificable.
¿El curso tiene tutor o clases en vivo?
No. Es un curso autodidacta: estudias por tu cuenta, a tu ritmo, sin tutor ni sesiones en vivo.
¿Cómo se evalúa?
Te evalúas con actividades automáticas, sin entregas a un tutor.